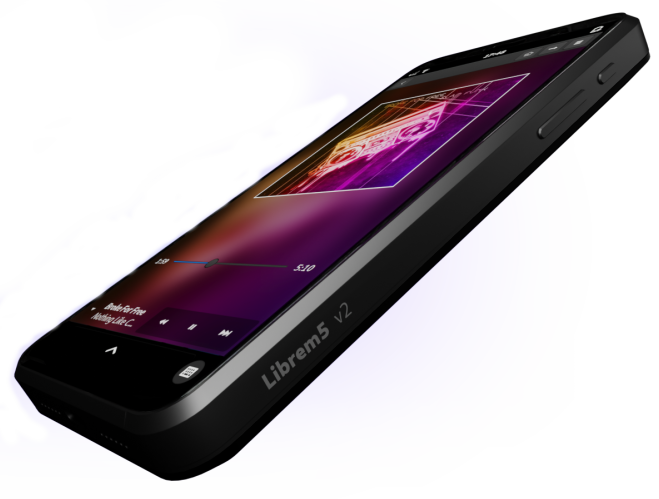
Компании Purism анонсировала вторую версию смартофна Librem 5, выпускавшегося с 2020 года и нацеленного на предоставление пользователю полного контроля над устройством. Новая версия примечательна переходом на использование SoC SpacemiT K1 с 8-ядерным процессором с архитектурой RISC-V (Librem 5 поставлялся с SoC i.MX8M на базе архитектуры ARM64). Librem 5 v2 будет оснащён открытой прошивкой и Linux-дистрибутивом PureOS, признанным Фондом СПО полностью свободным. Пользовательское окружение построено на развиваемой проектом оболочке Phosh, основанной на технологиях GNOME и библиотеке GTK.
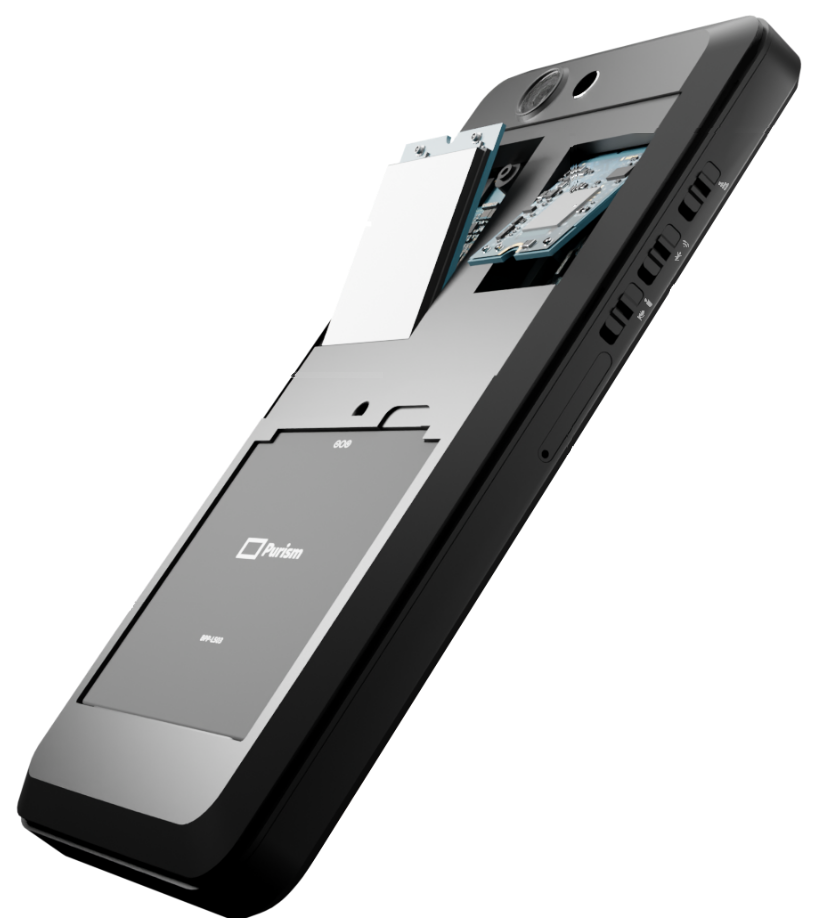
Для блокирования попыток отслеживания и сбора информации о пользователе в устройстве предусмотрены аппаратные переключатели, которые на уровне разрыва цепей позволяют отключить камеру, микрофон, GPS, Wi-Fi/Bluetooth и модуль Baseband. Помимо этого, чип Wi-Fi/Bluetooth и Baseband-модуль для подключения к сотовой сети реализованы в форме извлекаемых карт. Средства для разработки и производства намерены привлечь через краудфандиг. Стоимость устройства составит $1599, а первые поставки намечены на май 2028 года. Поставка комплекта для разработчиков (DevKit) ожидается через 6-7 месяцев после окончания
краудфандинговой кампании.
Устройство будет укомплектовано сменным аккумулятором (4500mAh), двумя SIM-картами, разъёмами для SD-карт и наушников. При этом в Librem 5 v2 будет задействован тот же модульный корпус, камеры (8 и 13 мегапикселей) и 5.7-дюймовый экран (720 x 1440), что и у модели Librem 5. Размер оперативной памяти увеличится с 3 до 8 ГБ, а Flash-памяти с 32 до 128 ГБ. В планах разработка подключаемых модулей с 5G-модемом и NFC.
Для запуска приложений, ранее собранных для Librem 5, будет предложен эмлуятор, позволяющий запускать ARM64-программы в окружении RISC-V. Для запуска Android-приложений намерены задействован Waydroid. Предусмотрена возможность загрузки произвольных ОС c SD-карты. Для унификации работы приложений на смартфонах и ПК применяются библиотеки libhandy и Libadwaita на базе технологий GNOME. Подключив смартфон к монитору, можно получить типовой рабочий стол GNOME с тем же набором приложений.
Поддержку сканеров отпечатков пальцев и аутентификации через распознавание лица принципиально добавлять не будут, так как судебная практика в США допускает принудительное применение биометрии, но требует явного согласия для разблокировки при помощи пароля.
Раскрыта информация об уязвимости (CVE-2026-99288) в TCP-стеке ядра Linux, получившей кодовое имя NoisyTCP и приводящей к разыменованию нулевого указателя или обращению к памяти после её освобождения из-за состояния гонки при многопоточной обработке серии входящих SYN-запросов вперемешку с фрагментированными IPv4-пакетами, что вынуждает ядро распределять обработку одного соединения по разным очередям приёма (RX). Уязвимость может быть эксплуатирована для вызова отказа в обслуживании (перевод ядра в состояние panic) через отправку специально сформированного потока TCP-пакетов к серверным процессам, принимающим TCP-соединения, например, к http- и ssh-серверам. Теоретически не исключается эксплуатация для удалённого выполнения кода, но попытки создания прототипа универсального эксплоита пока не увенчались успехом и совершение RCE-атаки не в лабораторных условиях пока не достигнуто.
Рабочие примеры совершения атаки для вызова отказа в обслуживании продемонстрированы для Nginx, Apache httpd и SSH в конфигурации по умолчанию. Уязвимость может использоваться для совершения атак на платформы контейнерной изоляции, так как эксплуатация уязвимости в любом контейнере приводит к остановке работы всего сервера. При тестировании в виртуальной машине на базе QEMU/KVM для эксплуатации потребовалось от 5 секунд до 2 минут, но при этом атака на сервер Nginx, выполняемый в основной системе, при использовании 8 RX-очередей заняла 14 часов.
Проблема проявляется при использовании нескольких RX-очередей (по умолчанию, посмотреть можно через "ls /sys/class/net/имя_cетевого_интерфейса/queues") или при включении режима RPS (Receive Packet Steering, проверить можно через "cat /sys/class/net/имя_cетевого_интерфейса/queues/rx-*/rps_cpus"). В качестве обходных путей блокирования уязвимости упоминается использование только одной очереди приёма пакетов (RX) или отключение SYN Cookie ("sysctl -w net.ipv4.tcp_syncookies=0"), что приведёт к снижению производительности из-за обработки всех входящих пакетов только одним ядром CPU и отключению защиты от SYN-флуда соответственно. Изменение настроек SYN Cookie требуется для всех пространств имён (для каждого контейнера).
В браузерном дополнении для блокирования нежелательного контента uBlock Origin выявлена уязвимость (CVE не назначен), позволяющая добавить новый фильтр, действующий на других сайтах. Фильтры подставляют на страницы JavaScript-код, что даёт возможность атакующему выполнить свой JavaScript-код в контексте любого сайта. Для совершения атаки достаточно, чтобы пользователь кликнул на странице злоумышленника. Выполнение JavaScript кода в контексте чужого сайта позволяет перехватывать вводимые пользователем конфиденциальные данные и подменять информацию на страницах, например, заменять номера криптокошельков и ссылки для загрузки. Проблема устранена в выпуске uBlock Origin 1.76.0.
Уязвимость присутствует в механизме отображения интерфейса "Element picker" для добавления собственных правил блокировки и фильтров, который можно вызвать при просмотре страницы через контекстное меню. Интерфейс показывается через подстановку на текущую страницу iframe и загрузки в него содержимого через URL "moz-extension://UUID_дополнения/web_accessible_resources/epicker-ui.html". Данная служебная страница взаимодействует с фоновым обработчиком дополнения и передаёт ему информацию о добавленных пользователем правилах и фильтрах.
Атака сводится к добавлению на страницу атакующего невидимого iframe, загружающего содержимое "Element picker" по служебному URL uBlock Origin. Далее в загруженный интерфейс подставляется новый фильтр, используя для обхода проверки подстановку через поле opt данных, отделённых символом переноса строки. После этого создаются условия для клика пользователя (например, выводится запрос согласия или отказа от передачи Cookie) и позиция невидимого iframe, размещённого поверх содержимого, подбирается так, чтобы клик пришёлся на невидимую кнопку "Create" в интерфейсе uBlock Origin.
Для проведения атаки требуется определение идентификатора дополнения (UUID), который при установке генерируется случайным образом. Чтобы узнать UUID использован трюк с перехватом операции fetch. Для блокирование некоторых ресурсов uBlock Origin перехватывает вызов fetch и выполняет через API XMLHttpRequest запрос к дополнению по служебному URL, например, "moz-extension://UUID_дополнения/web_accessible_resources/googlesyndication_adsbygoogle.js". Атакующий может узнать UUID, перехватив на своей странице вызов XMLHttpRequest и инициировав срабатывание фильтра uBlock Origin через выполнение "fetch('/adsbygoogle.js').catch(() => {});".
В отчёте об уязвимости упоминается, что похожая проблема проявляется и в дополнении uBlock Origin Lite (uBO Lite), использующем третью версию манифеста Chromium, но она не так опасна, как в дополнении uBlock Origin на базе второй версии манифеста, которое продолжает поставляться для Firefox.
Опубликован релиз дистрибутива Deepin 25.3, развивающего собственный рабочий стол Deepin Desktop Environment (DDE), а также около 40 пользовательских приложений, среди которых музыкальный проигрыватель Deepin Music, видеоплеер Deepin Movie, инсталлятор и центр установки программ Deepin Store. Проект основан группой разработчиков из Китая, но трансформировался в международный проект и поддерживает русский язык. Репозиторий дистрибутива включает более 8000 пакетов. Все наработки распространяются под лицензией GPLv3. Размер загрузочных iso-образов 7.2 ГБ (amd64, arm64, riscv64 и loongarch64).
Компоненты рабочего стола и приложения разрабатываются с использованием языков C/C++ и Go. Графический интерфейс построен с использованием библиотеки Qt. Ключевой особенностью рабочего стола Deepin является панель, которая поддерживает несколько режимов работы. В классическом режиме осуществляется более явное отделение открытых окон и предлагаемых для запуска приложений, отображается область системного лотка. Эффективный режим чем-то напоминает Unity, смешивая индикаторы запущенных программ, избранных приложений и управляющих апплетов (настройка громкости/яркости, подключённые накопители, часы, состояние сети и т.п.). Интерфейс запуска программ предоставляет два режима - просмотр избранных приложений и навигация по каталогу установленных программ.
Среди изменений:
В AI-ассистенте UOS обеспечено построение базы знаний, охватывающей все данные на диске, и добавлена возможность отвечать на вопросы по содержимому файлов. Появилась поддержка создания напоминаний и организации периодического выполнения задач при помощи команд на естественном языке. Реализован единый AI-интерфейс, унифицирующий работу с MCP-серверами, применение навыков и выполнение задач в режиме AI-агента.
Улучшено резюмирование содержимого и управление историей взаимодействия с AI-ассистентом. Добавлена поддержка предоставления полномочий AI-агенту в привязке к отдельным обращениям или к изменяемым файлам.
Добавлена новая защита от зависаний, не допускающая блокирование работы панели задач, меню приложений и приложения System Monitor при значительной нагрузке на систему, чтобы дать возможность быстро принудительно завершить проблемное приложение.
Ускорена загрузка конфигуратора и типовых офисных приложений, интерфейс которых теперь остаётся отзывчивым даже при высокой нагрузке.
Размер системных логов ограничен 5 ГБ и реализована остановка наполнения логов, если на диске менее 5% свободного места.
Применяемый по умолчанию пакет с ядром обновлён до версии 6.6.159. В качестве опции доступно ядро 6.18.56.
Разрешено сохранение и восстановление снапшотов с локального диска, USB или внешнего накопителя. Оптимизирована стратегия резервного копирования перед установкой обновлений и снижено потребление дискового пространства во время установки обновлений.
В среде рабочего стола DDE (Deepin Desktop Environment) реализована возможность быстрого отключения Wi-Fi или Bluetooth через соответствующие индикаторы на панели задач.
Улучшено оформление экрана входа в систему и расширена поддержка Wayland-протоколов в экспериментальном десктоп-окружении Treeland Desktop Environment, построенном на базе композитного сервера Treeland Window Compositor, отличающемся высокой производительностью анимированных эффектов и поддержкой управления жестами на тачпаде.
В просмотрщик изображений встроен режим редактирования с такими инструментами, как "обрезка", "поворот", "кисть", "фигуры", "текст", "мозаика" и "размытие".
В просмотрщике документов реализованы три режима снижения нагрузки на глаза (классический, зелёный, ночной), а также обеспечено восстановление последней просматриваемой позиции.
В текстовым редакторе добавлена поддержка формата Markdown и улучшен поиск.
В менеджере приложений App Store добавлены настройки для работы через прокси. При ошибке установки приложения реализован вывод уведомлений с детальной информацией о проблеме.
В PC Manager интегрирована проверка системы, оборудования и сети. Добавлены настройки автозапуска приложений, операции очистки диска и опции для выявления больших и дублирующихся файлов.
На системах с GPU NVIDIA реализована поддержка аппаратного ускорения графики и видео в контейнерах Linyaps. В процессе инсталляции обеспечен автоматический подбор драйверов NVIDIA в зависимости от используемой видеокарты.
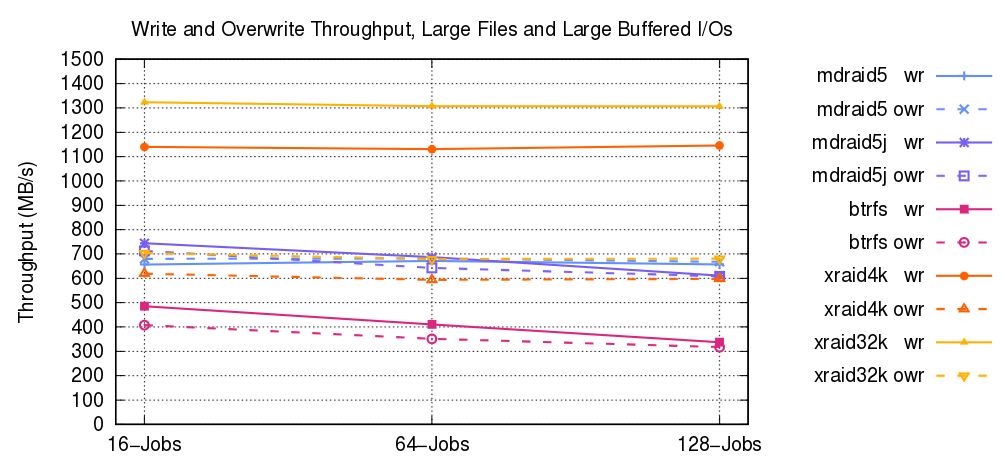
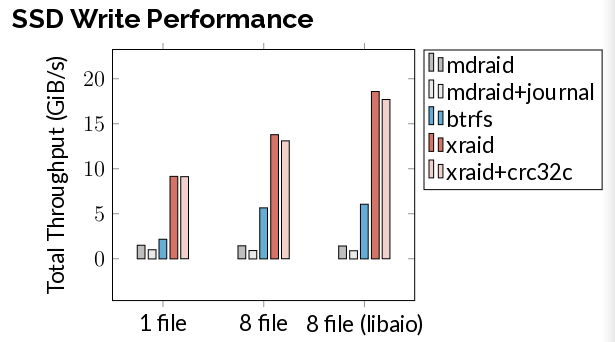
Кристоф Хелвиг (Christoph Hellwig), мэйнтейнер подсистем DMA, KVM, Slab Allocator и архитектуры PowerPC в ядре Linux, представил первый публичный выпуск XRAID, реализации декластеризованного RAID с контролем чётности, интегрированной в файловую систему XFS. Проект создан с целью добавления возможности использования RAID на зонированных устройствах хранения, таких как диски SMR (Shingled Magnetic Recording), и предоставления высокопроизводительной реализации RAID для поддержания целостности данных. Помимо зонированных устройств, XRAID также поддерживает работу на обычных жёстких дисках и SSD-накопителях, демонстрируя на последних существенный прирост производительности по сравнению с mdraid (до 20 раз при записи).
Для распределения информации по накопителям в XRAID применяется декластеризованный контроль чётности, напоминающий dRAID в OpenZFS, при котором для горячего восстановления (hot spare) не выделяются отдельные накопители, а данные, информация контроля чётности и свободное резервное пространство (spare space) равномерно распределяются по всем накопителям. Процесс чтения, записи и восстановления в случае аварий, охватывает все имеющиеся накопители, что повышает пропускную способность, снижает нагрузку на отдельные диски, позволяет избежать заметного проседания производительности при авариях и существенно ускоряет процесс перестроения массива после добавления или замены накопителей.
Декластеризованные RAID также упрощают создание отказоустойчивых массивов с очень большим числом дисков. В процессе восстановления после аварий XRAID динамически определяет порядок перестроения накопителей, в первую очередь обрабатывая зоны с большей потерей избыточной информации и перестраивая зоны с данными перед зонами с информацией контроля чётности.
XRAID изначально развивается с оглядкой на возможность использования с зонированными накопителями, пространство для хранения в которых разбивается на зоны, составляющие группы блоков или секторов. В подобных устройствах допускается только последовательное добавление данных с обновлением целиком всей группы блоков. Например, зонирование записи применяется в дисках SMR (Shingled Magnetic Recording), в которых ширина дорожки меньше ширины магнитной головки, и запись производится с частичным перекрытием соседней дорожки, т.е. любая перезапись приводит к необходимости перезаписи всей группы дорожек.
Для поддержки зонированных устройств в XRAID задействован реализованный в XFS и ядре Linux распределитель блоков для зонированных устройств (zoned allocator), использующий RT-подраздел (RealTime subvolume) для организации раздельного хранения данных и метаданных (в зонах c последовательной записью хранится только содержимое файлов, а метаданные ФС размещаются в обычных зонах или на дополнительных SSD-накопителях).
В XRAID механизмы контроля чётности RAID применяются только для содержимого файлов, а избыточность для метаданных реализуется через задействование уже имеющихся в ядре Linux драйверов, например, через зеркалирование при помощи MD RAID, что более эффективно для мелких объектов, обновляемых по месту. Реализация RAID встраивается в XFS до обработчиков зонированного ввода/вывода, представляющих физические зоны нижележащих накопителей в форме логических зон, подобно многослойному блочному устройству.
Работа над XRAID ведётся уже полтора года, и хотя реализация пока не готова для интеграции в основной состав ядра, она уже пригодна для тестирования широкой аудиторией. В предложенной реализации поддерживается от 0 до 2 уровней чётности (в разработке код для поддержки 3 и более уровней). Для управления XRAID в инструментарий xfsprogs добавлена новая утилита "xraid" и реализована поддержка XRAID в mkfs. Помимо этого в утилиту для инспектирования зонированных накопителей Zonar добавлены возможности для визуализации маппинга логических зон на физические зоны.
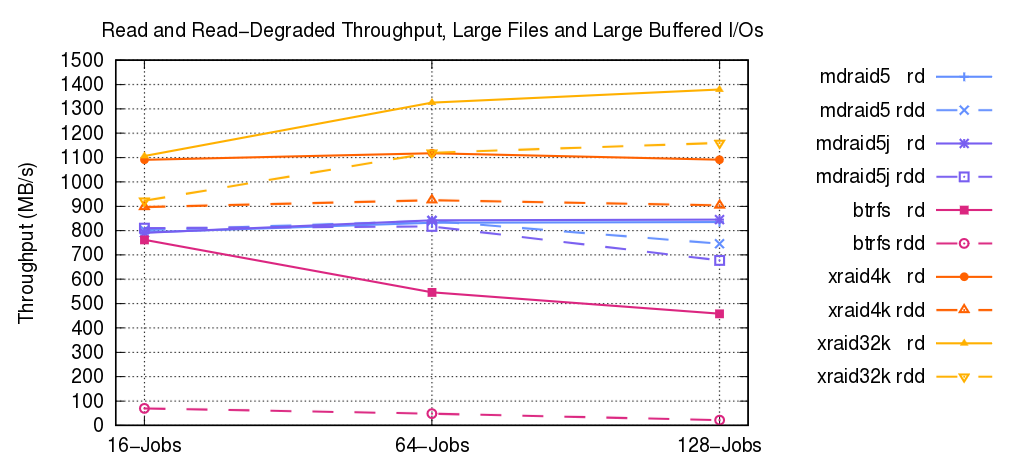
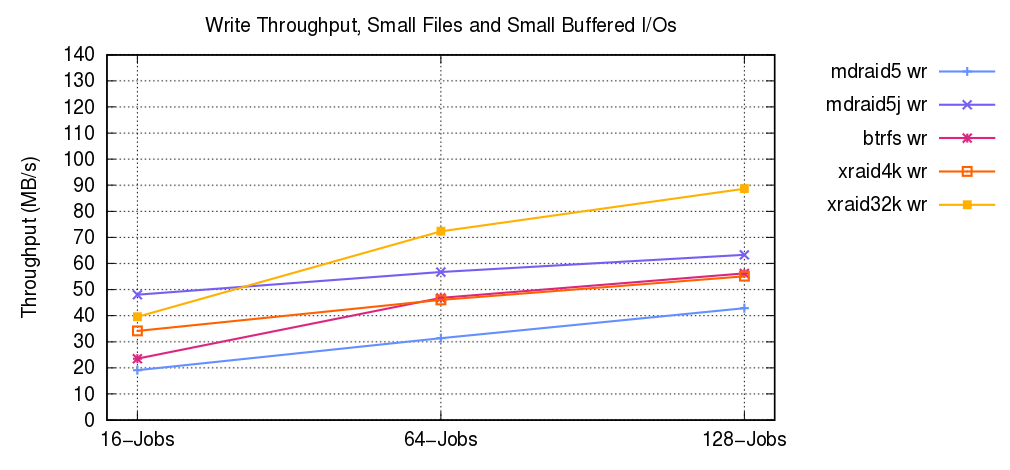
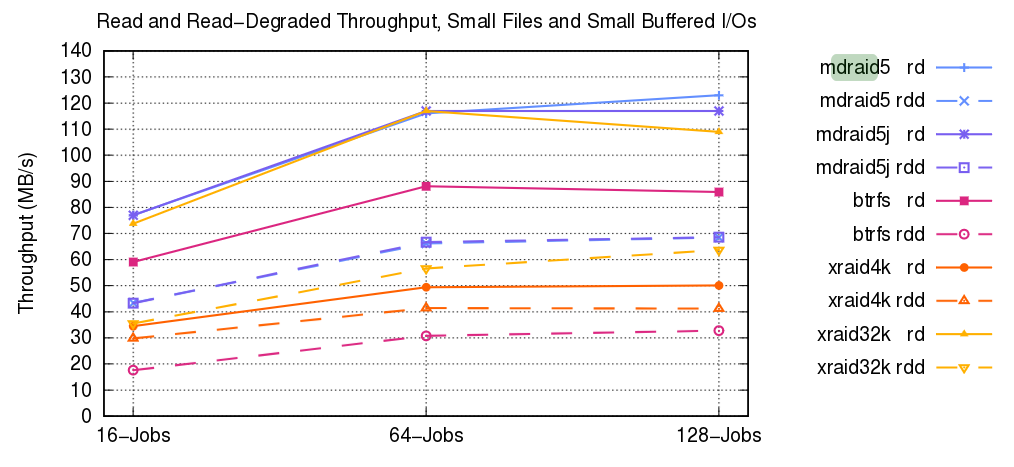
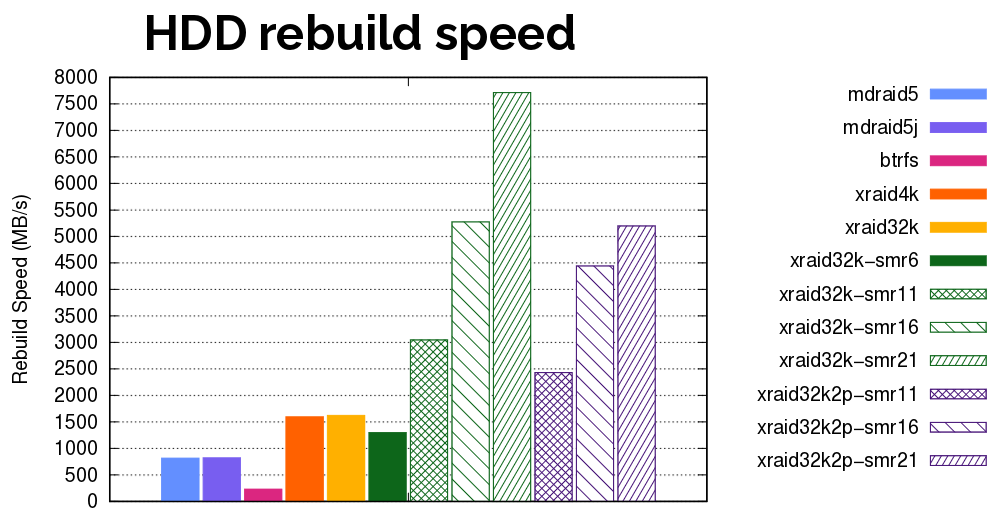
Опубликованы результаты тестирования производительности XRAID в сравнении с mdraid и btrfs, проведённые для XRAID-массива в конфигурации из двух SSD-накопителей WD DC-SN650 для метаданных (зеркало на базе mdraid), шести обычных SATA-дисков WD DC-HC590 26 TB и 6-21 зонированных дисков WD DC-HC690 30 TB (SMR).
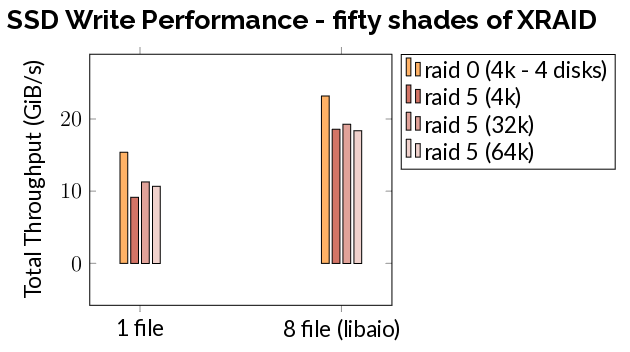
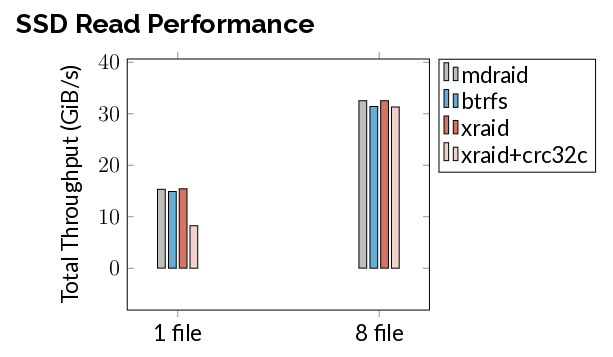
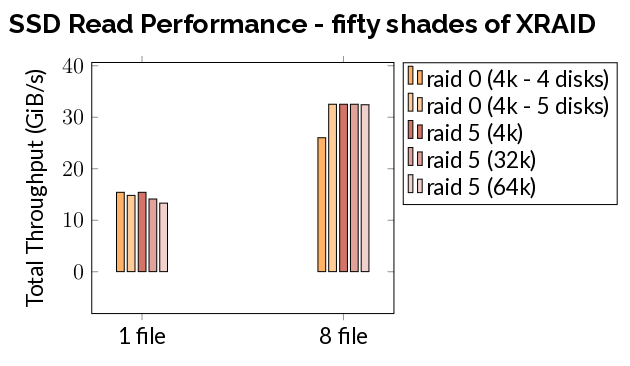
Также проведено тестирования XRAID на обычных незонированных SSD-накопителях в конфигурации с одним 4 TiB Samsung PM9D3a для метаданных и пятью 4 Tib Samsung PM9D3a для RAID (4 + 1).
Компания Cloudflare объявила об открытии исходного кода web-браузера Kitesurf, предназначенного для использования AI-агентами и ботами. Kitesurf поддерживает разбор HTML, применение CSS-стилей, запуск JavaScript и генерацию скриншотов, но при этом лишён усложнений и излишеств, созданных для людей и бесполезных для ботов. Избавление от таких возможностей, как идеальная отрисовка и поддержка расширений, позволили заметно снизить нагрузку на CPU и потребление памяти. Код написан на языках Rust и TypeScript и распространяется под лицензией Apache 2.0.
Вместо тяжеловесных браузерных движков в Kitesurf задействованы открытые библиотеки на языке Rust: Blitz для разбора HTML, работы с DOM, компоновки и отрисовки страницы; Stylo (используется в Firefox) для обработки CSS; Boa для выполнения JavaScript и поддержки WebAssembly; Linebender для работы с текстом и 2D-графикой; Krilla для генерации вывода в формате PDF.
По сравнению с использованием движка Chromium при выполнении операций создания скриншотов в Kitesurf отмечено снижение нагрузки на CPU в 3.1 раза и снижение потребления памяти в 4.7 раза, а при разборе HTML - в 3.8 и 7 раз соответственно. При этом общее время выполнения тестов оказалось в 1.7 и 1.8 раз медленнее из-за холодного старта, растеризации и кодирования в JPEG/PNG.
Kitesurf успешно проходит более 215 тысяч тестов из набора WPT (Web Platform Tests), корректно отрисовывает страницы типовых сайтов, таких как Wikipedia, поддерживает разные web-фреймворки (React, Vue, Angular, Preact) и способен выполнить игру Doom, скомпилированную в WebAssembly.
Из ограничений, отмечается отсутствие поддержи воспроизведения видео, WebGL, сложных скриптов для проверки капчи и длительных аутентифицированных сеансов, требующих сохранения состояния.
Браузер состоит из трёх компонентов:
Движок для управления сеансами, обработки клиентских соединений и поддержки протокола CDP (Chrome DevTools Protocol);
PageScript для изолированной обработки web-страницы и выполнения JavaScript;
PageRenderer для отрисовки страниц, генерации скриншотов и экспорта в PDF.
Компоненты изолированы друг от друга и имеют доступ только к необходимым ресурсам. Работа осуществляется в режиме Stateless без сохранения состояния.
Kitesurf рассчитан на запуск с использованием платформы Cloudflare Workers (доступен открытый runtime workerd) с компиляцией в WebAssembly, но может применяться не только в инфраструктуре Cloudflare, но и на локальных системах с Node.js. Для управления и автоматизации взаимодействия с Kitesurf предлагается использовать Web API через WebSocket, интерфейс командной строки и протокол CDP, совместимый с библиотекой Puppeteer.
Проект Nextcloud объявил о формировании десктоп-сборок офисного пакета Euro-Office (Euro-Office DesktopEditors) и варианта, распространяемого под именем Nextcloud Office Desktop. Euro-Office DesktopEditors позиционируется как формируемая сообществом сборка для тестирования и разработки, а Nextcloud Office Desktop преподносится как готовый для широкого использования продукт с репозиториями пакетов, интеграцией с Nextcloud Hub и технической поддержкой. В отличие от ранее доступной серверной версии Euro-Office, работа с которой осуществлялась через браузер, десктоп-сборки представляют собой самодостаточные приложения для рабочего стола, объединяющие клиентские и серверные компоненты. Сборки сформированы для Windows, macOS и Linux.
В рамках проекта Euro-Office двенадцать европейских организаций, среди которых Nextcloud, IONOS, Eurostack, XWiki, OpenProject, Soverin, Abilian и BTactic, развивают независимую платформу для совместной работы с документами, PDF-файлами, электронными таблицами и презентациями. Проект является форком офисного пакета ONLYOFFICE и повторяет функциональность ветки ONLYOFFICE 9.3 (актуальный выпуск 10.0).
Самодостаточные десктоп-сборки основаны на ONLYOFFICE DesktopEditors, а серверная версия на ONLYOFFICE DocumentServer.
Из особенностей Nextcloud Office Desktop отмечается возможность работы как с локальными файлами, хранимыми на устройстве, так и с облачным хранилищем на базе Nextcloud. Отдельно упоминается возможность использования уже установленных в системе шрифтов, а также поддержка заверения документов электронной подписью и ограничение доступа через шифрование с использованием пароля. Заявлена совместимость с форматами MS Office и OpenDocument (DOCX, PPTX, XLSX, ODT, ODS, ODP).
Опубликован релиз языка программирования Rust 1.100.0, основанного проектом Mozilla, но ныне развиваемого под покровительством независимой некоммерческой организации Rust Foundation. Язык сфокусирован на безопасной работе с памятью и предоставляет средства для достижения высокого параллелизма выполнения заданий, при этом обходясь без использования сборщика мусора и runtime (runtime сводится к базовой инициализации и сопровождению стандартной библиотеки).
Методы работы с памятью в Rust нацелены на исключение ошибок при манипулировании указателями и защиту от проблем, возникающих из-за низкоуровневой работы с памятью, таких как обращение к области памяти после её освобождения, разыменование нулевых указателей, выход за границы буфера и т.п. Для распространения библиотек, обеспечения сборки и управления зависимостями проектом развивается пакетный менеджер Cargo. Для размещения библиотек поддерживается репозиторий crates.io.
Безопасная работа с памятью обеспечивается в Rust во время компиляции через проверку ссылок, отслеживание владения объектами, учёт времени жизни объектов (области видимости) и оценку корректности доступа к памяти во время выполнения кода. Rust также предоставляет средства для защиты от целочисленных переполнений, требует обязательной инициализации значений переменных перед использованием, лучше обрабатывает ошибки в стандартной библиотеке, применяет концепцию неизменяемости (immutable) ссылок и переменных по умолчанию, предлагает сильную статическую типизацию для минимизации логических ошибок.
Стабилизирован тип "never", обозначаемый символом "!" и определяющий вычисления, никогда не приводящие к возврату значений, любой код следом за которыми недостижим. Например, тип "!" имеют выражения, прерывающие ход выполнения программы, такие как функция "exit", макрос "panic!", бесконечные циклы, ключевые слова "return", "break", "continue" и "become". Похожий тип Infallible, применяемый для обозначения ошибок, которые никогда не произойдут, теперь является псевдонимом типа "!". Поскольку тип "!" не имеет значений, его разрешено автоматически приводить к любым другим типам, например, для того чтобы не возвращать значение в одном из выражений конструкций "match" и "if".
   fn mrrrow(option: Option<u32>) {
       let value = match option {
           // x с типом u32
           Some(x) => x,
           // return имеет тип "!", который приводится к типу u32 для    соответствия типу выражения в match
           None => return,
       };
   }
Стабилизирована часть API Allocator и типаж Allocator, позволяющие создавать собственные обработчики выделения памяти и использовать их вместе с типами стандартной библиотеки. На текущем этапе развития допускается создание аллокаторов только для типов Vec и Box.
Добавлен вспомогательный тип DropGuard (core::mem::DropGuard), который позволяет гарантированно выполнить замыкание (closure) при любом выходе контролируемой переменной из области видимости (например, выполнении return, возврате ошибки через "?" или аварийном завершении) без необходимости создания отдельной обёртки и реализации для неё типажа Drop.
Добавлена функция std::mem::conjure_zst для создания типов нулевого размера (ZST, Zero-Sized Type) в unsafe-коде, без трюков типа std::mem::transmute(()) и MaybeUninit::uninit().assume_init(). Подобные типы имеют размер 0 байт и могут принимать только одно пустое значение. Экземпляры данного типа используются как маркеры, подтверждающие выполнение определённых условий. Например, в библиотеке PyO3 подобный маркер указывает, что текущий поток удерживает глобальную блокировку (GIL, Global Interpreter Lock).
В пакетный менеджер Cargo добавлены возможности для обнаружения неиспользуемых зависимостей на уровне пакета, не завязанные на вызов линтера (unused_crate_dependencies). Для исключения ложных срабатываний, предупреждение о неиспользуемой зависимости выводится только при сборке всех сборочных целей, которые теоретически могут использовать эту зависимость. Возможность реализована как часть более крупного проекта по добавлению в Cargo собственной системы линтинга. Правила проверок можно настраивать в Cargo.toml в секции "[lints.cargo]", аналогично тому, как настраиваются "[lints.rust]" и "[lints.clippy]".
В Cargo переработана структура каталогов сборки (build-dir) для устранения коллизий в кэше при использовании разных конфигураций (например, разных наборов "--features"). Каталоги теперь группируются по этапам сборки (build step), а не по типам файлов, а хэш сборочной конфигурации применяется ко всему контенту и перенесён из имени файла в имя родительского каталога.
В Cargo реализована настройка "global-min-publish-age", позволяющая задать "период охлаждения", допускающий установку новых версий при выполнении "cargo update" только если с момента их публикации прошло определённое время, иначе лишь выводится предупреждение о доступности новой версии, без её установки. Подобная задержка позволяет защититься от установки вредоносных версий пакетов, выпущенных в случае компрометации проектов. Как правило, подобные вредоносные публикации обнаруживаются сообществом в первые часы или дни после публикации. Для принудительного обновления в обход периода охлаждения можно использовать переменную кружения "CARGO_RESOLVER_INCOMPATIBLE_PUBLISH_AGE=allow".
   [registry]
   global-min-publish-age = "3 days"
В разряд стабильных переведена новая порция API, в том числе стабилизированы методы и реализации типажей:
Целевые платформы i686-pc-windows-gnu и wasm32-wasip3 переведены на второй уровень поддержки, который подразумевает гарантию сборки, но отсутствие гарантий при прохождении тестового набора.
Добавлена поддержка платформы powerpc64-sony-ps3, для которой обеспечен третий уровень поддержки. Третий уровень охватывает базовую поддержку, но без автоматизированного тестирования, публикации официальных сборок и проверки возможности сборки кода.
Дополнительно можно отметить недавно анонсированные проекты и события, связанные с Rust:
Компания Cloudflare в сотрудничестве с командой TypeScript разрабатывает порт компилятора TypeScript, написанный на языке Rust - tsrs. В проведённых тестах новая реализация оказалась в 8 раз быстрее и потребляла на 70% меньше памяти по сравнению с написанным на языке Go штатным компилятором из состава TypeScript 7.0. Часть появившихся в tsrs оптимизаций перенесена в основной состав TypeScript, что позволило до 2.5 раз поднять производительность штатного компилятора. Язык Rust выбран как позволяющий добиться большей эффективности при сборке в WebAssembly, так как в отличие от языка Go в Rust не используется сборщик муcора. Запуск в WebAssembly важен для Cloudflare для реализации поддержки TypeScript в Cloudflare Worker-ах.
rustd - фоновый процесс для оптимизации компиляции кода на Rust, позволяющий до 25 раз ускорить повторные и параллельные сборки при помощи cargo за счёт сохранения состояния компиляции. В отличие от cargo и rustc, которые каждый раз анализируют и компилируют код с нуля, rustd хранит результаты анализа кода в оперативной памяти, а скомпилированные представления функций в кэше на диске. При внесении изменений перекомпилируются только изменившиеся функции. Проект актуален для систем, в которых приходится многократно и параллельно в нескольких рабочих деревьях собирать один и тот же код.
FTL - операционная система для облачных систем, написанная на Rust и предоставляющая слой совместимости с Linux. В FTL применяется минималистичное ядро наподобие гипервизора, которое предоставляет базовые примитивы, такие как vCPU и виртуальное адресное пространство, и перенаправляет системные вызовы Linux в обработчик в пользовательском пространстве. В пользовательском пространстве в форме библиотек также реализованы стек TCP/IP, VFS и средства управления процессами.
По аналогии с gVisor каждый контейнер содержит собственный изолированный экземпляр ОС и может применяться для запуска Linux-контейнеров. Код поставляется под лицензией MIT.
Компания Collabora рассказала о прогрессе интеграции в основной состав ядра Linux драйвера Tyr для GPU ARM Mali-G610, написанного на Rust. В недавно выпущенное ядро Linux 7.3 вошли изменения, позволяющие загружать прошивки в формате Mali CSF, активировать виртуальную память GPU и запускать микроконтроллер (MCU) для обеспечения взаимодействия c GPU, но до полноценной замены драйвера Panthor ещё далеко.
На языке Rust подготовлена альтернативная прошивка для USB-тестера Kowsi KWS-X1, предоставляющая такие расширенные возможности, как продвинутый графический интерфейс с графиками изменения напряжения, силы тока и мощности, диагностика и сканирование зарядных устройств, управление протоколами быстрой зарядки. Код открыт под лицензиями MIT и Apache-2.0.
blackship - написанный на Rust инструментарий оркестровки Jail-окружений для FreeBSD, поддерживающий декларативную конфигурацию в формате TOML, интеграцию с ZFS, импорт содержимого через "zfs send | ssh zfs receive", VNET для сети, шаблоны Jailfile, управление зависимостями при запуске сервисов, обновление jail-окружений на лету, ограничение ресурсов, MCP-сервер и контроль над жизненным циклом jail-окружений.
Координационный центр CERT (компьютерная группа реагирования на чрезвычайные ситуации), опубликовал предупреждение о выявлении уязвимостей, затрагивающих приложения и сайты, использующие библиотеку ImageMagick в конфигурации по умолчанию для обработки или преобразования изображений. Успешная эксплуатация позволяет атакующему читать и записывать файлы, насколько позволяют права доступа под которыми выполняется ImageMagick. Уязвимостям присвоено кодовое имя ImageTragick2, по аналогии с проблемой, выявленной в 2016 году.
За последние два месяца в ImageMagick устранено около сотни уязвимостей, но проблемы, о которых предупреждает CERT, вызваны не ошибками в коде ImageMagick, а использованием по умолчанию настроек, допускающих вызов внешних обработчиков для форматов SVG и PostScript.
Обработчик в ImageMagick выбирается в зависимости от содержимого, а не расширения файла, поэтому если приложение фильтрует загрузки на уровне расширений атакующий может передать данные в форматах SVG или PostScript, например, под видом файлов с расширением JPEG или PNG.
Возможность эксплуатации уязвимости подтверждена в приложениях на базе Ruby on Rails и WordPress, но также не исключается и в других проектах, использующих ImageMagick для конвертации изображений, обрезки и создания миниатюр, таких как MediaWiki, ownCloud Classic и Redmine. Проблема также охватывает AI-инструменты, вызывающие ImageMagick при выполнении заданий, связанных с обработкой изображений.
Приводятся два сценария атаки:
Вызов обработчика содержимого на языке MSL (Magick Scripting Language) через передачу специально оформленного SVG-изображения, в котором элемент <image> содержит ссылку "xlink:href" на ресурс с протоколом "MSL:". ImageMagick интерпретирует содержимое этого ресурса как скрипт на языке MSL, при том, что в скриптах MSL допускаются операции записи и чтение файлов. Помимо MSL аналогичный трюк с SVG может быть использован и для обработки других опасных видов контента.
Вызов интерпретатора Ghostscript для обработки содержимого в формате PostScript. Ghostscript запускается с флагом "-dSAFER", который не ограничивает доступ к каталогу /tmp, что позволяет атакующему читать или изменять файлы в этом каталоге (например, приложения могут временно хранить в /tmp данные сеансов и загруженные файлы). В Ghostscript также регулярно находят уязвимости, позволяющие полностью обойти ограничение "-dSAFER" (последняя такая уязвимость раскрыта 10 ноября).
Для блокирования уязвимостей недостаточно обновления ImageMagick, а требуется изменение настроек в файле /etc/ImageMagick/policy.xml, в котором необходимо оставить только поддержку самых необходимых форматов и операций или как минимум запретить вызов внешних обработчиков для форматов MSL, MVG, PS, EPS и PDF. Помимо этого рекомендуется изолировать код для преобразования сторонних изображений в отдельном контейнере, проверять файлы не только по расширению, но и по содержимому, и настроить мониторинг логов ImageMagick на предмет сбоев и необычной активности.
Исследователи из компании VulnCheck проанализировали достижения проекта Glasswing, созданного компанией Anthropic для выявления уязвимостей и повышения безопасности критически важного ПО. За семь месяцев существования проекта было выявлено 37966 проблем, для 7349 (19.4%) из которых информация уже опубликована публично. Исправленными помечены 217 из публично раскрытых отчётов о проблемах, 1654 признаны дубликатами, 419 отозваны и лишь для 2 проблем выявлено применение в реальных атаках злоумышленников.
Несмотря на то, что число дубликатов и отозванных отчётов в 9.5 раз превышает число исправленных проблем, компания Anthropic заявила об увеличении доли подтверждённых положительных результатов c 90.8% до 94.2%. За два последних месяца компания Anthropic выявила 11813 новых проблем, но за это время зафиксировано лишь 15 исправлений, что демонстрирует увеличение разрыва между обнаружением уязвимостей и их устранением.
Ситуацию усугубляет то, что работа по подтверждению уязвимостей, выявленных в рамках инициативы OSS Scanner, перекладывается на сопровождающих, которые оказываются завалены непроверенными отчётами об ошибках. Из более 29 тысяч выявленных проблем, ручная проверка была проведена только для 6000, а для проверки остальных не хватает людей, поэтому компания начала отправку отчётов без ручного подтверждения.
Проект curl в ходе ручной проверки 34 подобных отчётов об уязвимостях, отклонил 19 и признал неопасными 6 (оставшиеся 9 ещё находятся на этапе проверки).
Если рассматривать 442 отчёта Anthropic, которым присвоены CVE-идентификаторы, то в 50 из них (11.21%) выставлен критический уровень опасности, в 189 (42.38%) - высокий уровень опасности 143 (32%) - средний и лишь в 36 (8.07%) - низкий.
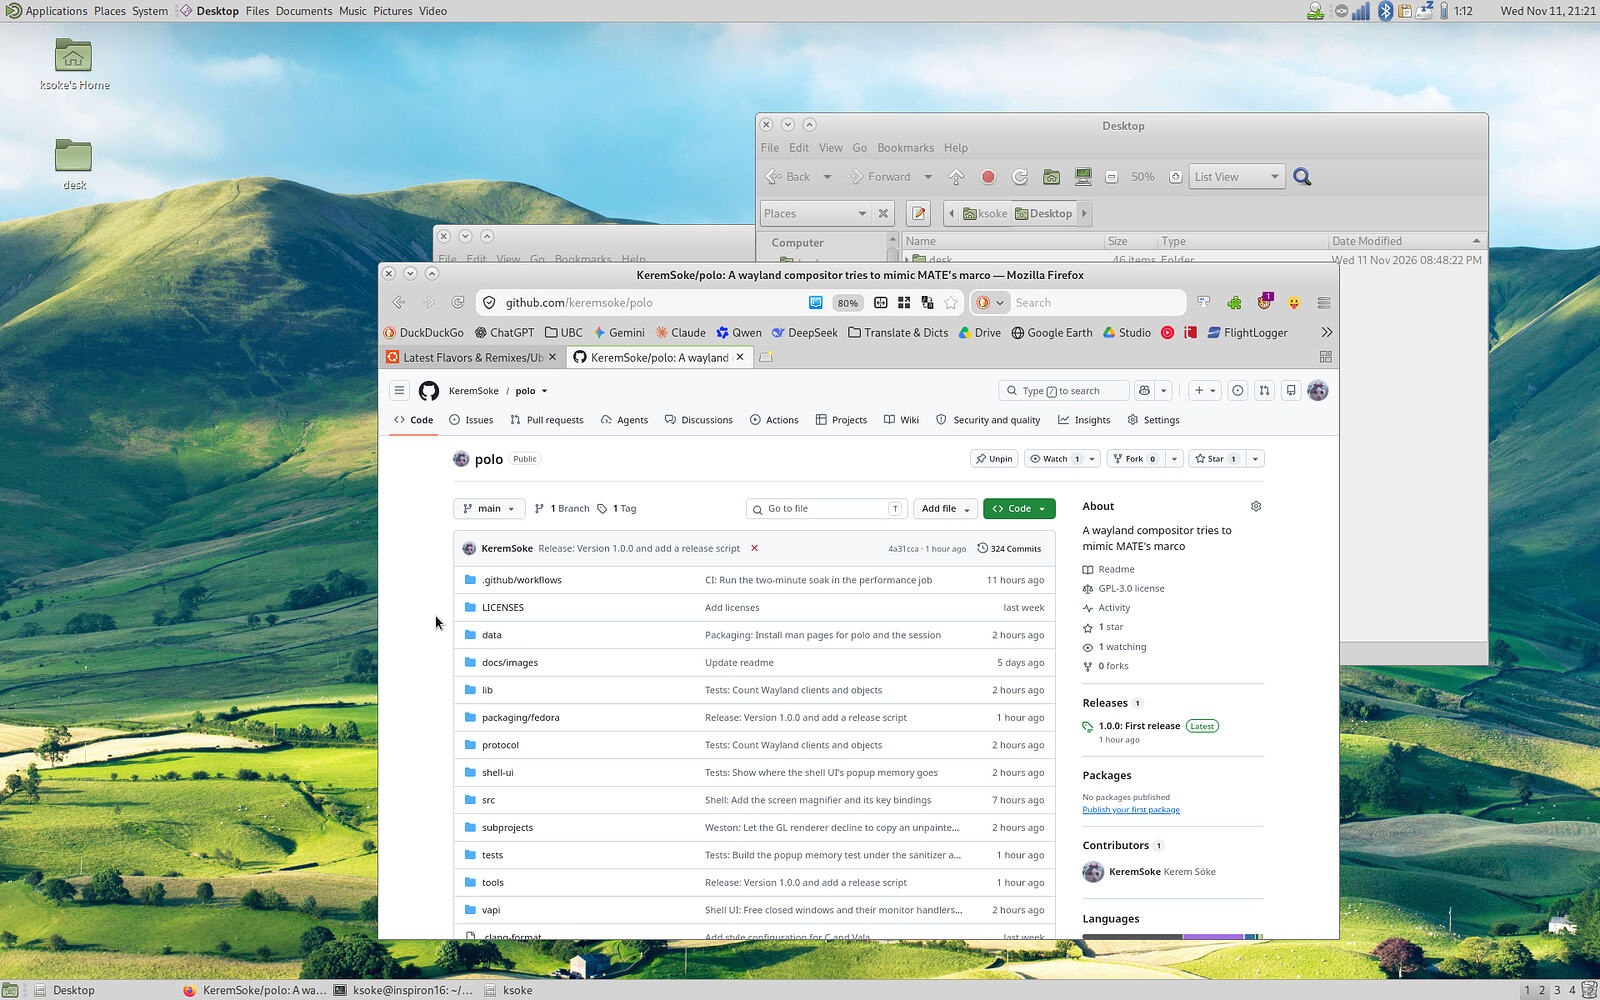
Опубликован релиз композитного сервера Polo 1.0, созданного для запуска среды рабочего стола MATE и воссоздающего возможности штатного оконного менеджера Marco, но с использованием протокола Wayland вместо X11. Polo сочетает функции композитного сервера, оконного менеджера и менеджера сеансов. Код Polo написан на языках C и Vala с использованием библиотеки libweston и распространяется под лицензией GPLv3.
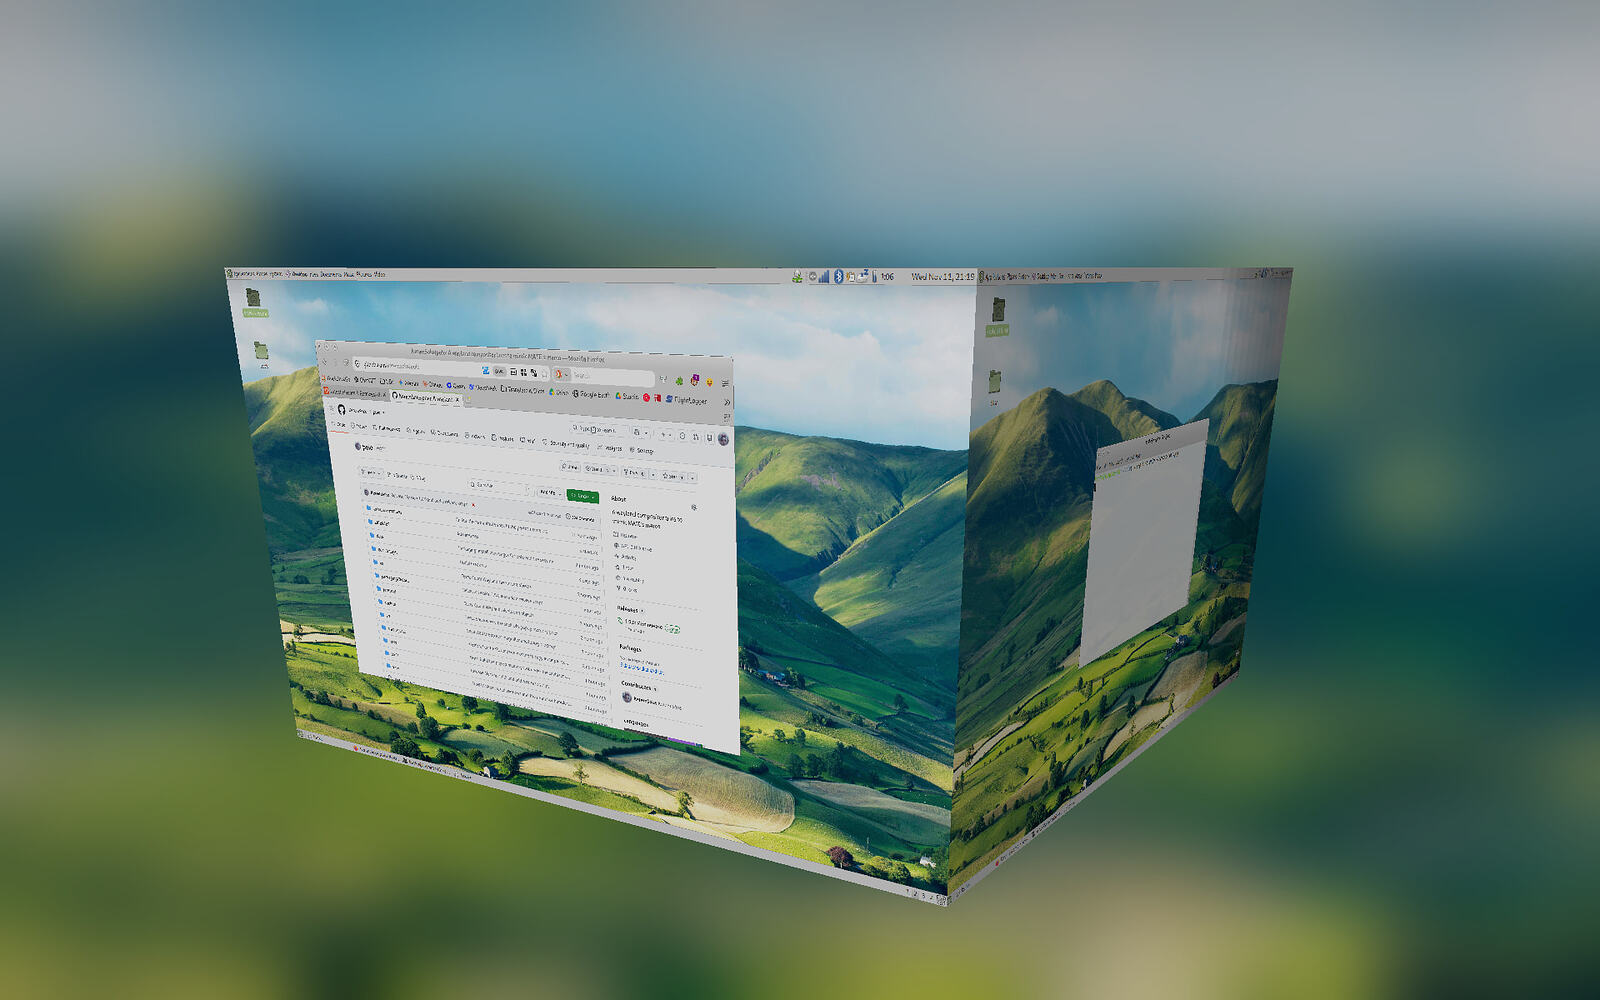
При запуске MATE поверх Polo работоспособны такие возможности, как управление окнами, мозаичная компоновка, виртуальные рабочие столы, буфер обмена, эффекты (куб с проекциями виртуальных рабочих столов, шатающиеся окна, постепенное затухание и т.п.), запуск X11-приложений через XWayland, многомониторные конфигурации, масштабирование вывода, горячее подключение дисплеев, создание скриншотов и скринкастов, комбинации клавиш, политики управления окнами и темы оформления.
В Polo также интегрированы средства для управления сеансами и настройками, что позволяет использовать его для замены mate-session-manager и mate-settings-daemon, а также организации автозапуска, завершения работы и сохранения сеансов. Поддерживаются применяемые в MATE интерфейсы D-Bus и настройки GSettings/dconf. Специфичные для Polo расширенные настройки вынесены в отдельную иерархию org.mate.polo.
Изначально проект MATE экспериментировал с сеансом на базе Wayland, используя композитный сервер Wayfire. Проект Polo развивается с оглядкой на потребности проекта MATE, в отличие от Wayfire, который спроектирован для обособленного использования и не рассчитан на работу с другими средами рабочего стола, что потребовало для его интеграции с MATE создания плагинов, добавления хаков и принятия компромиссов.
Компания Red Hat представила релиз дистрибутива Red Hat Enterprise Linux 10.3, а также обновление прошлой ветки - Red Hat Enterprise Linux 9.9. Готовые установочные образы доступны для зарегистрированных пользователей Red Hat Customer Portal (для оценки функциональности можно использовать общедоступные iso-образы CentOS Stream 10, а также бесплатные сборки RHEL для разработчиков). Выпуск сформирован для архитектур x86_64, s390x (IBM System z), ppc64le (POWER9), Aarch64 (ARM64) и RISC-V (preview). Ветка RHEL 10 будет сопровождаться до 2035 года (+ 4 года расширенной платной поддержки), RHEL 9 - до конца мая 2032 года, а RHEL 8 - до 2029 года.
Пакеты RHEL не размещены в публичном репозитории git.centos.org и предоставляются клиентам компании только через закрытый раздел сайта, на котором действует пользовательское соглашение (EULA), запрещающее редистрибуцию данных, загруженных через клиентский портал, что создаёт юридические риски при использовании этих пакетов для создания производных дистрибутивов. Исходные тексты RHEL остаются доступны в репозитории CentOS Stream, но он не полностью синхронизирован с RHEL и версии пакетов в нём не всегда совпадают с пакетами из RHEL. Rocky Linux, Oracle и SUSE воспроизводят исходные тексты rpm-пакетов релизов RHEL в рамках проекта OpenELA.
Основные изменения в RHEL 10.3 (большинство из отмеченных изменений присутствует и в RHEL 9.9):
Расширена поддержка постквантовых алгоритмов шифрования. В SSH добавлена поддержка алгоритмов mlkem768nistp256-sha256 и mlkem1024nistp384-sha384. В libreswan, в реализацию протоколов IPsec и IKE (Internet Key Exchange) добавлена поддержка постквантовых алгоритмов обмена ключами ML-KEM-768 и ML-KEM-1024. В пакет rust-sequoia-sqv с реализацией утилиты gpgv на языке Rust добавлена полноценная поддержка постквантовых алгоритмов шифрования, определённых в новой спецификации OpenPGP. В пакет audit добавлена поддержка постквантовых алгоритмов в TLS 1.3 и использования PSK-аутентификации при передаче логов на внешние хосты. В OpenSC добавлена поддержка спецификации PKCS #11 v3.2 и постквантового шифрования.
Подсистемы eBPF и Perf синхронизированы с ядром Linux 6.19.
В сборках ядра для CentOS Stream в подсистеме RV (Runtime Verification), предназначенной для проверки корректности работы высоконадёжных систем, включены компоненты мониторинга "sched" для анализа поведения планировщика задач и "rtapp" (Real-time application monitor) для отслеживания типовых проблем в приложениях, работающих в режиме реального времени.
В инструментарий rtla, применяемый для анализа работы realtime-режима в ядре, добавлена поддержка подключения собственных eBPF-обработчиков для выполнения действий при превышении определённых пороговых значений, а также расширены возможности анализа стека EFI-вызовов пори помощи утилиты timerlat.
В механизме IMA (Integrity Measurement Architecture), применяемом для проверки целостности компонентов операционной системы по цифровым подписям и хэшам, ужесточены проверки на некоторых файловых системах, которые ранее игнорировались (например, tmpfs и ramfs).
В модуле ядра tboot (Trusted Boot) расширена поддержка технологии Intel TXT (Trusted Execution Technology).
Улучшена поддержка расширения Intel RDT (Intel Resource Director Technology), позволяющего отслеживать и ограничивать использование определённых процессорных ресурсов.
Включён экспериментальный драйвер amdxdna для NPU-чипов (Neural Processing Unit) компании AMD.
Предоставлена возможность использования консольного инструментария image-builder для сборки системных образов с заданными параметрами и настройками. Утилита bootc-image-builder объявлена устаревшей, но продолжит сопровождаться в рамках цикла RHEL 10. В web-консоль добавлена поддержка сборки образов, совместимых с bootc, из любых базовых образов, доступных в текущей системе, включая образы с Fedora, CentOS Stream и произвольных контейнеров. Названия типов системных образов синхронизированы между консольным инструментарием и web-интерфейсом (например, aws для Amazon Machine Image (AMI) и guest-image для QCOW2). Добавлена поддержка формирования собственных сборок для дистрибутива Hummingbird (редакция Fedora на базе контейнеров).
В редакции RHEL for Edge реализована возможность развёртывания edge-систем при помощи FIDO Device Onboard (FDO). Реализация FDO на языке Rust (fdo-rs, fido-device-onboard) заменена на вариант go-fdo на языке Go, а написанный на bash инструментарий greenboot заменён на реализацию на языке Rust (greenboot-rs). При обновлении обеспечен автоматический перевод образов с bootc на использование greenboot-rs. Greenboot применяется в атомарно обновляемых вариантах RHEL для проверки состояния системы при загрузке и отката на прошлую версию при обнаружении проблем.
Во фреймворке fapolicyd (File Access Policy Daemon), определяющем какие программы можно запускать определённому пользователю, а какие нет, реализованы многопоточная параллельная обработка операций, динамическое изменение размера БД и интеграция с watchdog-сервисом systemd.
Добавлены новые системные роли (System Roles): auditd для автоматизации управления процессом системного аудита; trustee_server и trustee_client для автоматизации развёртывания серверных и клиентских компонентов конфиденциальных виртуальных машин с аппаратным шифрованием памяти (CVM, Confidential Virtual Machine).
В SELinux переведены в режим "enforcing" правила powerprofiles_t,
qgs_t,
redfish_finder_t,
sshd_auth_t,
sshd_session_t,
systemd_mountfsd_t и
systemd_oomd_t. Под защиту SELinux переведён сервис go-fdo-server.
Для dnf-automatic реализована блокировка перезагрузки во время автоматической установки обновлений пакетов.
В утилиту rpmdb добавлен флаг "--parkdb" для оптимизации БД RPM при работе на носителях, доступных только в режиме чтения.
В состав включены пакеты с модулями mod_security (межсетевой экран для защиты web-приложений) и mod_security_crs (OWASP Core Rule Set) для Apache httpd.
В композитном менеджере GNOME Kiosk, предназначенном для создания интернет-киосков, расширены средства для людей с ограниченными возможностями. Добавлены специальная крупная панель, возможность увеличения областей на экране и опция для отключения анимации.
В GNOME в настройках дисплея реализована опция для управления автоматическим поворотом экрана в зависимости от показания акселерометра.
На системах с чипами AMD реализована поддержка камер с интерфейсом MIPI (Mobile Industry Processor Interface).
Повышена производительность драйвера virtio-fs для гостевых систем с Windows.
В инструментарий Podman добавлена возможность назначения нескольких статических IP-адресов для одного сетевого интерфейса при создании контейнера.
В NetworkManager добавлена поддержка туннелей GENEVE и механизма CLAT (Customer-side Translator, 464XLAT) для обеспечения работы приложений, поддерживающих только IPv4, на хосте с IPv6. Реализована возможность применения API Nmstate для настройки туннелей IPv4 over IPv4 (IPIP),
IPv4 over IPv6 (IPIP6),
IPv6 over IPv6 (IP6IP6) и
Simple Internet Transition (SIT).
В Stratis, инструментарии управления логическими разделами, реализована возможность конвертации незашифрованных пулов разделов в зашифрованные.
В списке новых возможностей RHEL 10.3 отмечена экспериментальная (Technology Preview) поддержка подсистемы асинхронного ввода/вывода io_uring (по умолчанию отключена, включается через /proc/sys/kernel/io_uring_disabled), но она была доступа и в прошлых ветках, а что именно изменилось в поддержке io_uring не уточняется.
Добавлены экспериментальные пакеты crypto-auditing-agent и crypto-auditing-log-parser для трассировки и аудита криптографических операций, выполняемых библиотеками в пользовательском пространстве (для анализа используются eBPF и USDT-проверки).
Добавлена экспериментальная возможность проброса смарт-карт на удалённый рабочий стол GNOME (GNOME Remote Desktop) при использовании протокола RDP.
В дисплейном менеджере GDM (GNOME Display Manager) добавлена поддержка беспарольных методов аутентификации, например, через биометрическую аутентификацию и технологию passkey.
При подключении к беспроводным сетям прекращена поддержка протокола WEP (Wired Equivalent Privacy).
Признан готовым к использованию MCP Server, позволяющий подключать AI-агентов и предоставлять им доступ к системным данным для диагностики проблем.
Предложен экспериментальный AI-ассистент, предоставляющий контекстные подсказки и объяснения в командной строке. В работе можно использоваться как локально выполняемая AI-модель, так и внешний сервис.
Стабилизирована реализация "запечатанных" (sealed) образов, предоставляющая криптографическую защиту целостности, гарантирующую, что запущенная система бит в бит соответствует тому, что было изначально развёрнуто и подписано.
Обновлены версии пакетов для разработчиков: GCC 16.2, LLVM 22.1.8, Go 1.27.3, Rust 1.97, gdb 17.2, Valgrind 3.27.1, valkey 8.1, Node.js 26.
Опубликован релиз HTTP-сервера Apache 2.4.71, в котором устранена уязвимость (CVE-2026-119618) в модуле mod_http2, которой присвоен критический уровень опасности. Уязвимость позволяет удалённо выполнить свой код на сервере при отправке специально оформленного запроса по протоколу HTTP/2. Уязвимость проявляется начиная с версий Apache httpd 2.4.55 и также затрагивает отдельный модуль mod_h2, распространяемый через GitHub. Статус устранения уязвимостей в дистрибутивах можно оценить на данных страницах: Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch,
Fedora, FreeBSD.
Проблема вызвана состоянием гонки при одновременном вызове функции assign_headers() из разных потоков, возникающем из-за обработки функцией общей для всех потоков структуры (req->headers), а не отдельной для каждого потока копии (r->headers_in). При успешной эксплуатации атакующий может добиться изменения памяти вне выделенного буфера. Уязвимость примерно в одно время выявлена исследователями из компаний Anthropic и Google. Рабочий эксплоит продемонстрирован исследователями для сервера с mod_http2 в конфигурации по умолчанию, но пока не опубликован публично. В качестве обходного пути блокирования уязвимости достаточно отключить обработку соединений по протоколу HTTP/2 в файле конфигурации httpd.conf через директиву "Protocols http/1.1".
В соответствии с сентябрьским отчётом компании Netcraft под управлением Apache httpd работает около 170 млн сайтов (11.56%). На каких из них используется HTTP/2 не сообщается.
Компания Microsoft представила выпуск открытой платформы .NET 11, созданной благодаря унификации продуктов .NET Framework, .NET Core и Mono. На основе .NET 11 можно создавать многоплатформенные приложения для браузера, облачных систем, рабочего стола, IoT-устройств и мобильных платформ, используя единые библиотеки и общий процесс сборки, не зависящий от типа приложения. Сборки .NET SDK 11, .NET Runtime 11 и ASP.NET Core Runtime 11 сформированы для Linux, macOS и Windows. .NET Desktop Runtime 11 поставляется только для Windows. Связанные с проектом наработкираспространяются под лицензией MIT.
В состав .NET входит Runtime с JIT-компилятором RyuJIT, спецификации API, библиотеки WPF, Windows Forms, WinUI и Entity Framework, интерфейс командной строки
dotnet, а также инструменты для разработки микросервисов, библиотек, серверных, графических и консольных приложений. Отдельно поставляются стек для разработки web-приложений ASP.NET Core 11.0, ORM-прослойка Entity Framework Core 11.0 (драйверы имеются, в том числе, для SQLite и PostgreSQL), библиотека WPF 11 (Windows Presentation Foundation), фреймворк Windows Forms 11 для разработки GUI, платформа Aspire 11 для создания приложений Cloud Native, фреймворк MAUI 11 для разработки многоплатформенных интерфейсов пользователя, а также выпуски языков C# 15 и F# 11. Поддержка .NET 11.0 и C# 15 включена в свободный редактор кода Visual Studio Code.
В языке C# 15 добавлено ключевое слово union для объявления типа, значение которого может быть только одним из заранее перечисленных типов-вариантов. Переменной union-типа можно присваивать значения любого из разрешённых типов, а при попытке присвоить значение типа, не указанного при объявлении, компилятор выдаст ошибку.
   public record class Cat(string Name);
   public record class Dog(string Name);
   public record class Bird(string Name);

  public union Pet(Cat, Dog, Bird);
Для классов предложен модификатор "closed", при помощи которого можно создавать закрытые иерархии (closed hierarchy), в которых наследование от базового класса с модификатором closed допускается только внутри той сборки, где он объявлен и на этапе компиляции известен полный набор прямых потомков. Union-типы и закрытые иерархии гарантируют, что в конструкции switch обработаны все возможные варианты, что позволяет обойтись без ветки "default" и переменной "_".
В новой версии C# также добавлена поддержка перехода из выражений "break" и "continue" на выставленные метки и расширены экспериментальные возможности по изоляции в unsafe-блоках кода, напрямую работающего с памятью (добавлена возможность применения unsafe для отдельных выражений).
В языке F# 11 сокращено потребление памяти компилятором и уменьшено число операций выделения памяти при работе с коллекциями FSharp.Core. Добавлена возможность ограничения параллельно выполняемых асинхронных работ для предотвращения перегрузки. Добавлена предварительная поддержка Runtime Async.
В SDK по умолчанию включены сервер MSBuild и предкомпилированный (NativeAOT) вариант CLI-инструментария dotnet.
Сокращён размер инсталляторов SDK для Linux и macOS за счёт дедупликации сборок.
Проведена оптимизация JIT-компилятора, удалены избыточные проверки границ и ветвлений, улучшена девиртуализация и расширено сворачивание операций в константы. В AOT-компиляторе задействован общий обработчик вызовов, позволивший сократить объём кода и повысить пропускную способность при интенсивном обращении к интерфейсам. Для Linux и macOS реализовано сохранение при сбоях трассировки стека и информации о модулях.
Добавлен экспериментальный механизм Runtime Async для замены генерируемого компилятором кода обработки async-операций на реализацию, управляющую приостановкой и возобновлением асинхронных операций на уровне runtime.
В SDK добавлен шаблон сервера MCP для интеграции с AI-инструментами и сервисами. Для приложений, использующих AI-сервисы, добавлен набор абстракций Microsoft.Extensions.AI (MEAI). На базе этих абстракций сформирован
Microsoft Agent Framework (MAF), который можно использовать для создания AI-агентов.
В API Process расширены возможности запуска процессов с перехватом их вывода и кодов завершения работы, а также контроля над наследуемыми дескрипторами.
В API System.IO.Compression добавлена поддержка алгоритма сжатия Zstandard.
Добавлены новые адаптеры потоков ReadOnlyMemoryStream, WritableMemoryStream, ReadOnlySequenceStream и StringStream.
Добавлена утилита dotnetup для установки и обновления SDK и runtime.
Организация Blender Foundation опубликовала выпуск свободного пакета 3D-моделирования Blender 5.3, подходящего для решения различных задач, связанных с 3D-моделированием, 3D-графикой, разработкой компьютерных игр, симуляцией, рендерингом, композитингом, трекингом движений, скульптурным моделированием, созданием анимации и монтажом видео. Код распространяется под лицензией GPL. Готовые сборки сформированы для Linux, Windows и macOS. Также продолжает поддерживаться LTS-ветки Blender 5.2 и 4.5, обновления для которой будут формироваться до июля 2027 и 2028 года соответственно.
В Linux и Windows по умолчанию задействован бэкенд, использующий графический API Vulkan.
Добавлена встроенная поддержка техники 3D Gaussian Splats, позволяющей воссоздавать 3D-сцены на основе фото и видео, и оформлять их в форме облака точек вместо полигональной сетки, что позволяет добиться фотореалистичного качества при рендеринге. Каждая точка в облаке представляет собой миниатюрную вытянутую 3D-сферу c информацией о размере, повороте и цвете. Поддерживается импорт облака точек из файлов в формате PLY, SPZ и glTF, обработка через геометрические ноды, предпросмотр через 3D-вьюпорт и ренеринг в движках EEVEE и Cycles.
В движке рендеринга Cycles реализована поддержка дисперсии в шейдере "Principled BSDF" (Bidirectional Scattering Distribution Function), которая позволяет добиться реалистичной отрисовки стекла с переливами или с отблесками как у драгоценных камней. При отрисовке стекла также реализована поддержка анизотропной шероховатости при которой размытие отражений вытянуто в одном направлении, как на шлифованном металле.
В Cycles добавлена поддержка развиваемой компанией NVIDIA технологии устранения шумов DLSS 4.5 Ray Reconstruction, использующей AI-модели для дорисовки недостающих деталей при масштабировании картинки в низком разрешении. При предпросмотре использование DLSS позволяет добиться качества близкого к финальному рендеру и убрать межкадровый шум при анимации. Режим поддерживается только при наличии GPU NVIDIA и проприетарных драйверов серии 620.x. Дополнительно на платформе Windows реализована поддержка чипов NVIDIA RTX Spark.
В движке рендеринга EEVEE реализованы ноды для настройки реагирования материалов на отдельные источники света, что может применяться для учёта цвета, мощности, направления и расстояния до источника света для реализации сложных эффектов, типа радужных переливов.
В EEVEE добавлена поддержка панорамных камер и рендеринга в режиме 360° с использованием равнопрямоугольных объективов (equirectangular для шлемов виртуальной реальности), кубической проекции (cubemap), эффектов "рыбий глаз" и "зеркальный шар".
В системе композитинга (Compositor) реализованы эффекты-модификаторы, применяемые поверх сцены и позволяющие обойтись без выставления цепочек нод для реализации таких эффектов, как свечение, затемнение углов и цветной ореол. Помимо этого для использования в Compositor адаптированы 17 нод, среди которых ноды-связки, типа Combine Bundle, и ноды для математических и логических операций. До двух раз увеличена скорость воспроизведения при использовании GPU для вычислений. Эффект стилизации под картины маслом (Anisotropic Kuwahara) ускорен до 10 раз на Apple GPU, в 2 раза на GPU NVIDIA и на 25-30% на CPU. Реализован кэш воспроизведения.
Добавлена поддержка проектов, к которым можно привязывать предопределённые настройки, библиотеки ассетов, переменные и заставку (привязку дополнений к проектам обещают добавить в следующей версии).
Библиотеки ассетов теперь обрабатываются как расширения и доступны через вкладку "Get Extensions" наряду с дополнениями и темами оформления.
Расширены возможности системы двумерного рисования и анимации Grease Pencil, позволяющей создавать эскизы в 2D и затем использовать их в 3D-окружении как трёхмерные объекты (на основе нескольких плоских эскизов в разных ракурсах формируется 3D-модель). Добавлена поддержка выделения областей в режиме рисования без необходимости переключения в режим редактирования.
Добавлен инструмент "Вырезать" (Carver), позволяющий вырезать выделенные области с возможностью оставления обводки по контуру, не как при стирании.
Добавлена возможность заливки разом нескольких областей через проведение вектора заливки по замкнутым областям. Также реализована полноценная градиентная заливка с неограниченными цветами и точками перехода.
Добавлен режим зеркального отражения камеры (Flip View), позволяющий оценить сцену при предпросмотре как через зеркало, чтобы заметить перекосы и асимметрию.
Реализовано запоминание настроек при импорте USD-файлов в коллекции, что позволяет выполнить повторный импорт обновлённых файлов в один клик.
В нелинейном видеоредакторе (Video Sequencer) реализован режим монтажа со сдвигом (Ripple), при котором удаление и обрезка элементов приводит к автоматическому смещению влево всех последующих элементов на временной шкале без оставления "дырок", а вставка элементов - к смещению вправо для освобождения необходимого места. Помимо этого доступны режимы перестановки элементов со сдвигом остального содержимого и перезаписи поверх других элементов.
Предложен новый вариант инструмента для разрезания видео - Blade 2.0, наглядно показывающий где именно пройдёт разрез, выводящий номер кадра в точке разреза и отображающий эскиз кадра под курсором.
В интерфейсе Outliner (навигатор по структуре и иерархии сцены) реализована возможность расстановки объектов в произвольном порядке, а не только по алфавиту.
В боковых панелях всех редакторов реализована поддержка поиска свойств или операторов по нажатию Ctrl+F.
В интерфейс встроена возможность использования разметки Markdown для оформления текста, включая комментарии в редакторах нод.